Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
Physical Address
304 North Cardinal St.
Dorchester Center, MA 02124
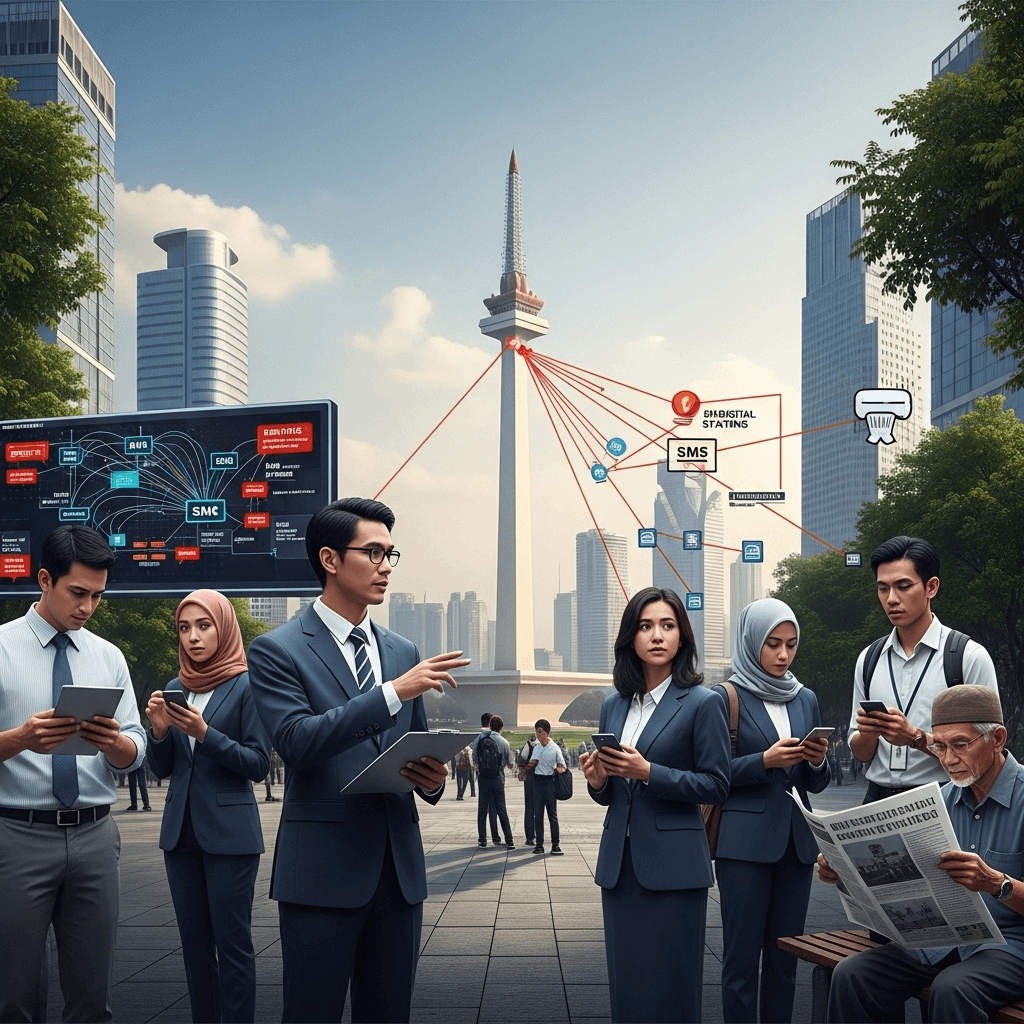
Serangan digital terhadap infrastruktur telekomunikasi kian meningkat, dengan salah satu modus terkini memanfaatkan celah pada Base Transceiver Station (BTS) untuk mengirimkan SMS berisi tautan scam. Kondisi ini menyoroti kerentanan keamanan digital di Indonesia dan pentingnya respons tanggap dari seluruh pemangku kepentingan.
Base Transceiver Station (BTS) adalah menara pemancar yang menjadi ujung tombak jaringan seluler, menghubungkan pelanggan dengan operator. Umumnya, BTS digunakan untuk mengirimkan SMS massal oleh perusahaan, bank, atau lembaga tertentu kepada pelanggan mereka, seperti notifikasi transaksi atau promo resmi. Namun, pelaku kejahatan siber kini mampu mengeksploitasi sistem ini untuk menyisipkan tautan berbahaya dalam pesan singkat seolah-olah berasal dari pengirim tepercaya.
Pelaku siber menargetkan celah keamanan pada sistem distribusi SMS di BTS. Dengan mengakses sistem tersebut, mereka dapat mengutus pesan yang mengandung tautan scam secara massal atas nama perusahaan legal. Pengguna yang menerima pesan ini rawan terkecoh karena pengirim terlihat sah. Begitu mengklik tautan, korban bisa diarahkan ke situs phishing yang meminta data pribadi.
Menurut temuan sejumlah pakar keamanan siber, modus ini memanfaatkan teknik social engineering dan manipulasi sistem backend yang belum mendapat pembaruan keamanan. Kerusakan dapat meluas karena jaringan BTS terkoneksi secara nasional dan pesan tersebar secara otomatis ke ribuan atau bahkan jutaan penerima.
Ancaman semacam ini bukan sekadar masalah individu, melainkan mengancam keamanan digital nasional. Sejumlah kasus menunjukkan kerugian finansial dan jatuhnya reputasi perusahaan serta operator telekomunikasi terkait. Pemanfaatan BTS untuk tujuan kriminal menandakan perlunya peningkatan keamanan pada infrastruktur vital serta edukasi kepada masyarakat terkait bahaya tautan tidak dikenal.
Banyak institusi keuangan dan e-commerce telah melaporkan insiden serupa, terutama ketika pelanggan mereka tertipu dan data sensitif seperti kata sandi atau nomor rekening dicuri. Selain konsumen, reputasi perusahaan penyedia jasa telekomunikasi berisiko menurun karena dianggap gagal menjaga keamanan teknologi mereka.
Berkaca dari insiden ini, berbagai langkah pencegahan disarankan, di antaranya:
Operator telekomunikasi memegang peranan penting dalam melindungi jaringan BTS dan memastikan sistem mereka tahan terhadap upaya peretasan. Mereka perlu meningkatkan sistem enkripsi dan autentikasi pada perangkat BTS, serta memperketat pengawasan akses ke jaringan inti. Di sisi lain, perusahaan pengguna jasa SMS massal wajib selektif memilih mitra provider dan memastikan pesan resmi mereka mudah diverifikasi.
Pemerintah melalui regulator seperti Kementerian Komunikasi dan Informatika dapat memperkuat kebijakan keamanan digital, misalnya dengan menerapkan standar keamanan minimum pada seluruh penyelenggara telekomunikasi dan mendorong kebijakan pelaporan insiden siber secara terbuka. Penyuluhan publik mengenai risiko tautan scam juga menjadi tanggung jawab bersama antara pemerintah, pelaku industri, dan kelompok masyarakat sipil.
Salah satu kunci mencegah kerugian akibat serangan ini adalah dengan meningkatkan literasi digital masyarakat. Edukasi secara berkala perlu dilakukan agar masyarakat mengenali ciri-ciri SMS penipuan, memahami cara memverifikasi keaslian pesan, serta melaporkan nomor pengirim yang mencurigakan ke pihak otoritas. Kampanye publik dan kerjasama lintas sektor sangat diperlukan untuk menciptakan ekosistem digital yang aman.
Jika menerima SMS mencurigakan, langkah awal yang bisa dilakukan adalah tidak mengklik tautan apapun dan segera melaporkannya ke operator provider terkait atau otoritas keamanan siber. Tim tanggap insiden (CERT/CSIRT) di Indonesia seperti ID-SIRTII/CC siap memproses laporan masyarakat dan menindaklanjuti temuan potensial.
Keamanan BTS dan jaringan seluler harus selalu ditingkatkan melalui implementasi teknologi terkini, monitoring lalu lintas data, serta audit sistem yang terjadwal. Pengembangan aplikasi pendeteksi scam dan pemblokiran otomatis SMS berbahaya juga menjadi strategi proaktif menghadang serangan yang semakin kompleks.
Indonesia sebagai negara dengan pengguna seluler terbanyak di dunia wajib berkomitmen secara sistemik melindungi pengguna. Investasi pada teknologi keamanan serta ketersediaan sumber daya manusia yang kompeten di bidang siber sangat krusial agar tak tertinggal dari modus-modus baru yang terus berkembang.
“Serangan terhadap BTS yang menyusupkan pesan scam membuktikan bahwa aspek keamanan digital membutuhkan perhatian lebih dari seluruh pihak, baik penyedia layanan maupun pengguna,” ujar salah satu pengamat teknologi informasi di Indonesia.
Serangan siber melalui BTS yang memungkinkan penyebaran SMS scam secara resmi merupakan tantangan nyata bagi keamanan digital nasional. Pencegahan dan penanggulangan membutuhkan kerjasama multisektor, mulai dari peningkatan teknologi, edukasi masyarakat, hingga kesiapan regulasi yang adaptif terhadap dinamika ancaman. Masyarakat pun diimbau untuk tetap waspada terhadap setiap pesan singkat yang diterima, terutama jika mengandung tautan mencurigakan.